前言
看过Linux服务器SSH登录日志的人,大概率都会被吓一跳:密密麻麻的失败登录记录,IP来自世界各地,几分钟一条,日夜不停。这是有人拿着字典在试你的root密码,这就是SSH爆破。最气人的是它几乎不可能被"打服",因为攻击者的IP源源不断,堵了一个再来一个。
好消息是,你不需要守着日志一个一个封。fail2ban就是一个替你干这个活的工具——全自动封禁攻击者IP。本文就来讲讲怎么把它装好配好,以及除了fail2ban之外还可以叠加哪些防护。
fail2ban是什么
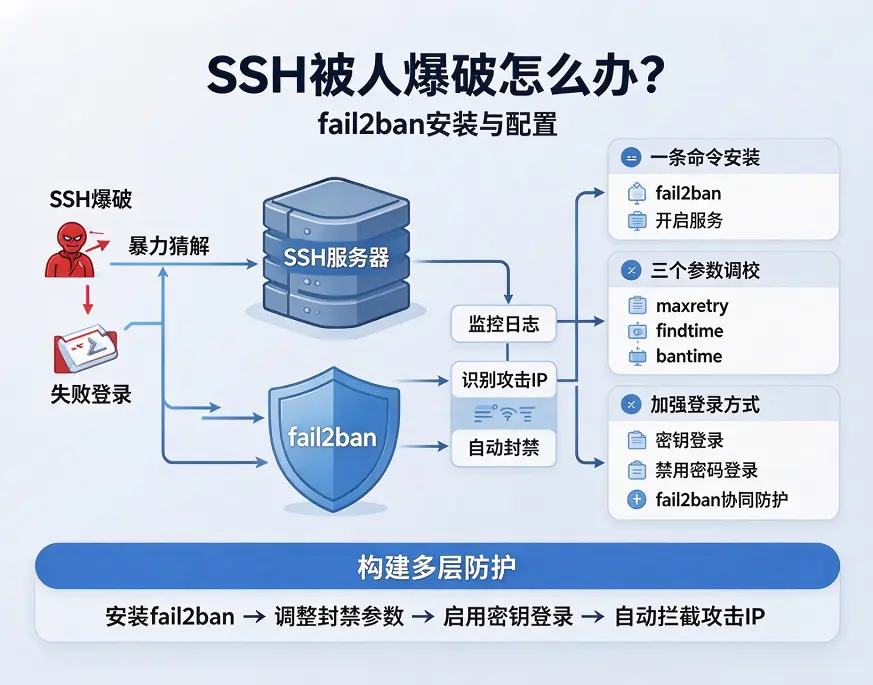
fail2ban的工作原理一句话就能说清:监控指定日志,发现同一IP在短时间内认证失败次数过多,就调用防火墙规则把它封掉一段时间。
拆开看它做的就是三件事:
看:fail2ban读取SSH的登录日志(比如
/var/log/auth.log或/var/log/secure);数:用正则匹配失败记录,按来源IP计数;
封:超过阈值就调用iptables或nftables,把这个IP的连接丢掉,到期自动解封。
所以它不是给SSH加了一道锁,而是在锁外面布置了一个自动巡逻的保安。对暴力破解这种"广撒网"式攻击,封禁效率出奇地高——攻击者换IP有成本,你的封禁却几乎不要钱。
安装与默认配置
主流发行版仓库里都有,安装就按需执行下面命令:
# Debian / Ubuntu
sudo apt update && sudo apt install fail2ban -y

# CentOS / RHEL系
sudo yum install fail2ban -y
装完不用做任何配置,fail2ban就自带了一套默认值:maxretry 5次、findtime 10分钟、bantime 10分钟,即5次密码错误,封10分钟。先直接启动试试:
sudo systemctl enable --now fail2ban

sudo systemctl status fail2ban 服务正常后,把一台内网机器密码故意输错5次,再ssh连接就会直接被拒——默认配置对个人服务器来说已经是能用的状态。
基础配置三参数
真正的配置重点是三个参数:maxretry、findtime、bantime。fail2ban规定不能直接改主配置文件,要在jail.local里覆盖默认值:
sudo vim /etc/fail2ban/jail.local [sshd]
enabled = true
maxretry = 3
findtime = 10m
bantime = 1h 三个参数的含义:
maxretry:窗口期内允许的失败次数;
findtime:计数窗口,10分钟内错3次才触发,超过窗口重新数;
bantime:封禁时长,到期自动解封。
配置的思路是宁严勿松:个人维护的服务器,maxretry 3次足够——自己正常登录不会连错3次密码;bantime适当给长,1小时起步,忍受不了再调短。改完重启生效:
sudo systemctl restart fail2ban 需要注意,如果服务器在用Docker,排查端口问题时要记得fail2ban的封禁规则和Docker的链是两套路,思路可以参考《ufw没放行的端口为什么还能访问?原因可能在Docker》。
常用命令与封禁状态查看
装好之后日常要看的几个命令:
# 看sshd jail整体状态
sudo fail2ban-client status sshd

# 看当前被封的IP列表
sudo fail2ban-client status sshd | grep "Banned IP"

# 手动解封某个IP(自己把自己封了的时候用)
sudo fail2ban-client set sshd unbanip 1.2.3.4

# 手动封一个
IPsudo fail2ban-client set sshd banip 1.2.3.4
status sshd的输出里最有意思的两个数字:Currently banned和Total banned。装完第二天再看,Total banned通常已经攒了两位数——你会在监控之前,第一次直观感受到自己的服务器每天都在被什么盯着。
顺便说一句,fail2ban本身是个极轻量的Python程序,常驻内存不过几十MB,对CPU几乎零消耗,任何VPS都带得动,跑着几个服务再叠一个fail2ban,毫无压力。防护这件事真的不挑机器。
进阶调校
默认配置用一段时间后,可以按需再加几层:
封禁时长升级。 短封禁挡不住执着的攻击者,可以把bantime设成-1(永久封禁)或负数递增式:bantime.increment = true让惯犯越封越久。数据库/var/lib/fail2ban/会记住每个IP的历史,重封时自动加码。
忽略白名单。 把自己的常用IP加进ignoreip,防止哪天手滑连错3次密码把自己锁在门外:
[sshd]
ignoreip = 127.0.0.1/8 192.168.1.0/24
改用密钥登录才是根本。 这一点要单独强调:fail2ban挡的是暴力破解,但前提是攻击者还有"试密码"的机会。直接在/etc/ssh/sshd_config里关掉密码登录(PasswordAuthentication no),配合密钥登录,爆破就直接没戏了——fail2ban与密钥登录是叠加关系,不是替代关系。
告警邮件。 [sshd]段里配置mail-whois动作,有人被封时会收到邮件通知。个人玩家用得少,但要是管理的是生产机器,可以配一下。
什么情况说明已经被爆破成功
fail2ban是预防措施,如果日志里已经出现了下面这些迹象,说明可能不止是爆破尝试,而是有人已经进来了,处理优先级要完全不同:
失败记录中间夹杂着成功的root登录,来源IP陌生;
服务器出现陌生进程、CPU占用莫名飙升(挖矿程序最喜欢夜里开工);
last和lastb命令显示异常时段的登录记录。
这时候的动作不是调fail2ban,而是断网取证、换密钥、重装系统,不能信任被入侵的机器任何本地命令的输出。
总结
fail2ban用三件事来对付爆破:看日志、数失败、超线封禁。安装很简单,默认配置已经能用,真正值得花时间的是三个参数的调校——maxretry宁小勿大,bantime宁长勿短,再把自己的IP加进白名单防误伤。但它只是缓解措施不是根治:根治爆破靠的是关掉密码登录、改用密钥,fail2ban与密钥两个一起用,SSH登录这扇门才算真正地对攻击者关严。
非常感谢你耐心阅读到结尾!希望这篇文章能够帮助你保护好自己的VPS安全。